Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Was ist eine Ticketmaster Collector Card?
Die Ticketmaster Collector Card ist eine spezielle Sammelkarte, die von Ticketmaster angeboten wird. Sie dient als Alternative zum traditionellen Ticket und kann für den Eintritt zu Veranstaltungen verwendet werden. Die Karte ist in der Regel personalisiert und kann mit verschiedenen Designs und Motiven erhältlich sein. Sammler schätzen die Collector Card oft als Erinnerungsstück an besondere Events oder Konzerte. **
Was ist ein GTA Thermal Helm?
Ein GTA Thermal Helm ist ein spezieller Helm, der in dem Videospiel Grand Theft Auto Online verwendet wird. Der Helm verfügt über eine Wärmebildkamera, die es dem Spieler ermöglicht, in dunklen Umgebungen besser zu sehen und Feinde oder andere Spieler ausfindig zu machen. Der Helm bietet somit einen taktischen Vorteil im Spiel. **
Ähnliche Suchbegriffe für Thermal solar collector
Top-Angebote
Produkte zum Begriff Thermal solar collector:
-
Fiell, Charlotte & Peter: Ultimate Collector CarsUltimate Collector Cars , Vom adrenalingeladenen 24-Stunden-Rennen von Le Mans bis zum legendären Goodwood Festival of Speed, vom berühmten Concorso d'Eleganza Villa d'Este am Comer See zur Monterey Car Week - die Events und der Markt für Sammlerautos haben eine der außergewöhnlichsten Wachstumskurven der letzten Jahre hingelegt. Während Tausende in Scharen zu Spezialistentreffen, Massenveranstaltungen, Auktionen und Concours d'Elegance drängen, haben die Preise für die seltensten Automobile weltweit immer höhere Drehzahlen erreicht. Das ging so weit, dass der Wert der 100 in diesem Buch enthaltenen Autos die Schwelle von einer Milliarde Dollar übersteigt. Sowohl für erfahrene Autosammler als auch neugierige Einsteiger ist dieser Doppelband das unübertroffene Referenzwerk. Er versammelt 100 der erlesensten und begehrtesten Automobile aller Zeiten und erzählt die packende Geschichte, wie Designer und Ingenieure sich zu immer weiteren Höchstleistungen antreiben, sowohl auf als auch abseits der Rennstrecke - vom ersten Indy-500-Champ von 1910, Marmon Wasp, bis zum futuristischen Aston Martin Valkyrie von 2020. In seiner Autorität und Eleganz feiert dieses Buch der Superlative nichts weniger als die Besten der Besten und ist einem gewöhnlichen Bildband um Längen voraus. Jedes Modell wird großzügig auf Doppelseiten ausgebreitet, mit atemberaubenden Bildern weltweit führender Autofotografen, seltenen Archivaufnahmen, Original-Werksfotos und berühmten Plakaten von Motorsportveranstaltungen. Jeder Eintrag enthält ausgewählte Expertentexte, in denen Marken und Modelle detailliert beschrieben sind - Jahr, Motorgröße, Pferdestärken, Höchstgeschwindigkeit, Getriebe und alle wichtigen Produktionsdaten. Als renommierte und passionierte Design-Autoren greifen Charlotte und Peter Fiell auf ihre transatlantische Expertise und ihr Insiderwissen über Autoauktionen, Museen und Sammlungen auf der ganzen Welt zurück. Ihre sorgfältig zusammengestellte Auswahl umfasst die gesamte Geschichte des Automobils und bietet einen Überblick über die schönsten Modelle aller Zeiten. Sie enthält so seltene Exemplare wie ein Stutz Bearcat Modell A von 1912 sowie weniger bekannte Veteranen wie das unglaubliche Talbot Lago T150 C SS "Goutte d'Eau"-Coupé von Figoni et Falaschi aus dem Jahr 1937. Dieses definitive Kompendium enthält ein Vorwort von Rob Myers, dem Gründer von RM Sotheby's, sowie eine Einführung der Autoren, die einen einzigartigen Blick auf die Besonderheiten des Autosammelns auf höchstem Niveau bietet. Außerdem enthalten: Interviews mit Dr. Frederick Simeone, dem Gründer der Simeone Foundation, dem Duke of Richmond und Gordon, Gründer des Goodwood Festival of Speed und Goodwood Revival, Sandra Button, Vorsitzende des Pebble Beach Concours d'Elegance, John Collins, führender Händler historischer Ferraris, und Shelby Myers, der Leiter der Private Sales bei RM Sotheby's. Allesamt bieten sie so grundlegende wie persönliche Einblicke in die Welt des Autosammelns. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20210303, Produktform: Leinen, Beilage: Hardcover, 2 Bände im Schuber, Autoren: Fiell, Charlotte & Peter, Seitenzahl/Blattzahl: 904, Themenüberschrift: ANTIQUES & COLLECTIBLES / Transportation, Keyword: Mercedes-Benz; Bugatti; Alfa Romeo; Ferrari; Bentley; Rolls-Royce; Duesenberg; BMW; Porsche; Jaguar; Fiat; Maserati; Lamborghini; Aston Martin; Shelby; Ford; Chevrolet; Corvette; Plymouth; McLaren; Rennwagen; Speedster; Roadster; Cabriolet; Spider; Spyder; Coupé; Coupe; Pinin Farina; Scaglietti; Ghia; Fantuzzi; Figoni et Falaschi; Jonckheere, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Auto / Bildband, Katalog, Test~Farbfotografie~Fotografie~Photo~Photographie~Haus / Wohnhaus~Wohnhaus~Architektur / Geschichte, Regionen, Fachkategorie: Antiquitäten und Sammelobjekte~Fotografie~Architektur: Wohngebäude~Geschichte der Architektur, Thema: Verstehen, Warengruppe: HC/Architektur, Fachkategorie: Autos: Ratgeber, Sachbuch, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Taschen GmbH, Verlag: Taschen GmbH, Verlag: TASCHEN, Länge: 443, Breite: 374, Höhe: 115, Gewicht: 11569, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: ITALIEN (IT), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,250,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was ist das GTA Thermal Visier?
Das GTA Thermal Visier ist eine spezielle Wärmebildkamera, die in dem Videospiel Grand Theft Auto (GTA) verwendet wird. Es ermöglicht den Spielern, durch Wände zu sehen und Feinde oder andere Objekte anhand ihrer Wärmeabstrahlung zu lokalisieren. Das Thermal Visier ist eine nützliche Funktion, um Gegner im Spiel zu finden und taktische Entscheidungen zu treffen. **
-
Ist PC Thermal Paste ein Muss?
Ja, PC-Wärmeleitpaste ist ein Muss, um eine effiziente Wärmeübertragung zwischen dem Prozessor und dem Kühler sicherzustellen. Ohne Wärmeleitpaste kann es zu einer unzureichenden Kühlung kommen, was zu einer Überhitzung des Prozessors führen kann. Es ist wichtig, hochwertige Wärmeleitpaste zu verwenden und diese regelmäßig zu erneuern, um optimale Kühlleistung zu gewährleisten. **
-
Wie steht ihr zu Waifu-Collector-Spielen?
Als KI habe ich keine persönliche Meinung. Allerdings kann ich sagen, dass Waifu-Collector-Spiele eine spezifische Zielgruppe ansprechen und für manche Spieler eine unterhaltsame Erfahrung bieten können. Es ist wichtig, dass Spieleentwickler verantwortungsbewusst mit Themen wie Sexualisierung und Darstellung von Charakteren umgehen. **
-
Was ist ein Thermal-Sensor-Header-Anschluss?
Ein Thermal-Sensor-Header-Anschluss ist ein Anschluss auf dem Motherboard eines Computers, der zur Überwachung der Temperatur im System verwendet wird. Über diesen Anschluss können thermische Sensoren angeschlossen werden, die die Temperatur in verschiedenen Bereichen des Computers messen und an das Motherboard zurückmelden. Dadurch kann die Lüftergeschwindigkeit und andere Systemparameter entsprechend angepasst werden, um eine optimale Kühlung zu gewährleisten. **


Welche ist die beste Thermal Grizzly Wärmeleitpaste?
Es gibt verschiedene Modelle von Thermal Grizzly Wärmeleitpasten, die je nach Anwendung unterschiedliche Eigenschaften haben. Die Kryonaut ist eine beliebte Wahl für High-End-PCs und Overclocking, da sie eine hohe Wärmeleitfähigkeit und Langzeitstabilität bietet. Die Conductonaut hingegen ist eine Flüssigmetallpaste, die sich besonders für den Einsatz auf CPUs eignet, da sie eine noch bessere Wärmeleitfähigkeit hat. Die beste Wärmeleitpaste hängt also von den individuellen Anforderungen und dem Einsatzzweck ab. **
Ist dieser Solar-Shop vertrauenswürdig? (http://www.alma-solar-shop.de)
Es ist schwierig, die Vertrauenswürdigkeit eines Online-Shops allein anhand der Website zu beurteilen. Es ist ratsam, weitere Informationen über den Shop einzuholen, wie zum Beispiel Kundenbewertungen oder Erfahrungen anderer Käufer. Es kann auch hilfreich sein, nach Informationen über das Unternehmen selbst zu suchen, um festzustellen, ob es seriös ist. **
Top-Angebote
Produkte zum Begriff Thermal solar collector:
-
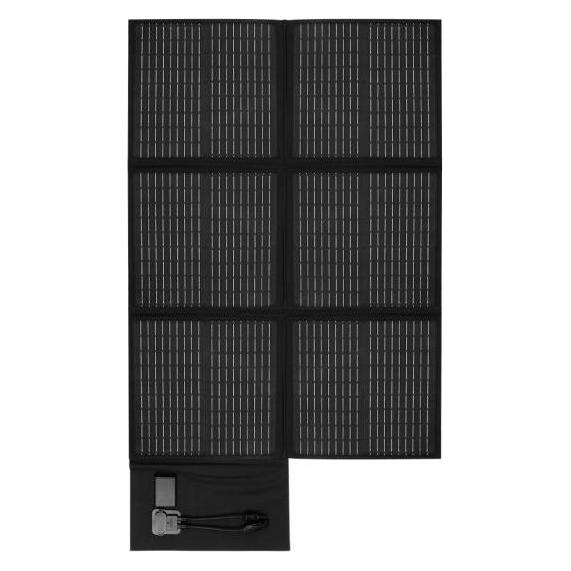
Neo Tools, Solarpanel, Portable Solar Collector (120 W, 3.50 kg)Einfach zu transportieren, mit einer Tasche für Kabel und Zubehör. Mit der Solarbatterie können Sie beispielsweise 12-V-Batterien in Fahrzeugen und Booten (Wohnmobil, Wohnwagen, Hütten usw.) oder anderen Systemen mit einer 12-V-Batterie laden. Es wird als Ladegerät für Ihr Telefon oder als Stromquelle für Ihr Tablet oder ein anderes tragbares Gerät verwendet.269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fiell, Charlotte & Peter: Ultimate Collector CarsUltimate Collector Cars , Vom adrenalingeladenen 24-Stunden-Rennen von Le Mans bis zum legendären Goodwood Festival of Speed, vom berühmten Concorso d'Eleganza Villa d'Este am Comer See zur Monterey Car Week - die Events und der Markt für Sammlerautos haben eine der außergewöhnlichsten Wachstumskurven der letzten Jahre hingelegt. Während Tausende in Scharen zu Spezialistentreffen, Massenveranstaltungen, Auktionen und Concours d'Elegance drängen, haben die Preise für die seltensten Automobile weltweit immer höhere Drehzahlen erreicht. Das ging so weit, dass der Wert der 100 in diesem Buch enthaltenen Autos die Schwelle von einer Milliarde Dollar übersteigt. Sowohl für erfahrene Autosammler als auch neugierige Einsteiger ist dieser Doppelband das unübertroffene Referenzwerk. Er versammelt 100 der erlesensten und begehrtesten Automobile aller Zeiten und erzählt die packende Geschichte, wie Designer und Ingenieure sich zu immer weiteren Höchstleistungen antreiben, sowohl auf als auch abseits der Rennstrecke - vom ersten Indy-500-Champ von 1910, Marmon Wasp, bis zum futuristischen Aston Martin Valkyrie von 2020. In seiner Autorität und Eleganz feiert dieses Buch der Superlative nichts weniger als die Besten der Besten und ist einem gewöhnlichen Bildband um Längen voraus. Jedes Modell wird großzügig auf Doppelseiten ausgebreitet, mit atemberaubenden Bildern weltweit führender Autofotografen, seltenen Archivaufnahmen, Original-Werksfotos und berühmten Plakaten von Motorsportveranstaltungen. Jeder Eintrag enthält ausgewählte Expertentexte, in denen Marken und Modelle detailliert beschrieben sind - Jahr, Motorgröße, Pferdestärken, Höchstgeschwindigkeit, Getriebe und alle wichtigen Produktionsdaten. Als renommierte und passionierte Design-Autoren greifen Charlotte und Peter Fiell auf ihre transatlantische Expertise und ihr Insiderwissen über Autoauktionen, Museen und Sammlungen auf der ganzen Welt zurück. Ihre sorgfältig zusammengestellte Auswahl umfasst die gesamte Geschichte des Automobils und bietet einen Überblick über die schönsten Modelle aller Zeiten. Sie enthält so seltene Exemplare wie ein Stutz Bearcat Modell A von 1912 sowie weniger bekannte Veteranen wie das unglaubliche Talbot Lago T150 C SS "Goutte d'Eau"-Coupé von Figoni et Falaschi aus dem Jahr 1937. Dieses definitive Kompendium enthält ein Vorwort von Rob Myers, dem Gründer von RM Sotheby's, sowie eine Einführung der Autoren, die einen einzigartigen Blick auf die Besonderheiten des Autosammelns auf höchstem Niveau bietet. Außerdem enthalten: Interviews mit Dr. Frederick Simeone, dem Gründer der Simeone Foundation, dem Duke of Richmond und Gordon, Gründer des Goodwood Festival of Speed und Goodwood Revival, Sandra Button, Vorsitzende des Pebble Beach Concours d'Elegance, John Collins, führender Händler historischer Ferraris, und Shelby Myers, der Leiter der Private Sales bei RM Sotheby's. Allesamt bieten sie so grundlegende wie persönliche Einblicke in die Welt des Autosammelns. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20210303, Produktform: Leinen, Beilage: Hardcover, 2 Bände im Schuber, Autoren: Fiell, Charlotte & Peter, Seitenzahl/Blattzahl: 904, Themenüberschrift: ANTIQUES & COLLECTIBLES / Transportation, Keyword: Mercedes-Benz; Bugatti; Alfa Romeo; Ferrari; Bentley; Rolls-Royce; Duesenberg; BMW; Porsche; Jaguar; Fiat; Maserati; Lamborghini; Aston Martin; Shelby; Ford; Chevrolet; Corvette; Plymouth; McLaren; Rennwagen; Speedster; Roadster; Cabriolet; Spider; Spyder; Coupé; Coupe; Pinin Farina; Scaglietti; Ghia; Fantuzzi; Figoni et Falaschi; Jonckheere, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Auto / Bildband, Katalog, Test~Farbfotografie~Fotografie~Photo~Photographie~Haus / Wohnhaus~Wohnhaus~Architektur / Geschichte, Regionen, Fachkategorie: Antiquitäten und Sammelobjekte~Fotografie~Architektur: Wohngebäude~Geschichte der Architektur, Thema: Verstehen, Warengruppe: HC/Architektur, Fachkategorie: Autos: Ratgeber, Sachbuch, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Taschen GmbH, Verlag: Taschen GmbH, Verlag: TASCHEN, Länge: 443, Breite: 374, Höhe: 115, Gewicht: 11569, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: ITALIEN (IT), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,250,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Ticketmaster Collector Card?
Die Ticketmaster Collector Card ist eine spezielle Sammelkarte, die von Ticketmaster angeboten wird. Sie dient als Alternative zum traditionellen Ticket und kann für den Eintritt zu Veranstaltungen verwendet werden. Die Karte ist in der Regel personalisiert und kann mit verschiedenen Designs und Motiven erhältlich sein. Sammler schätzen die Collector Card oft als Erinnerungsstück an besondere Events oder Konzerte. **
-
Was ist ein GTA Thermal Helm?
Ein GTA Thermal Helm ist ein spezieller Helm, der in dem Videospiel Grand Theft Auto Online verwendet wird. Der Helm verfügt über eine Wärmebildkamera, die es dem Spieler ermöglicht, in dunklen Umgebungen besser zu sehen und Feinde oder andere Spieler ausfindig zu machen. Der Helm bietet somit einen taktischen Vorteil im Spiel. **
-
Was ist das GTA Thermal Visier?
Das GTA Thermal Visier ist eine spezielle Wärmebildkamera, die in dem Videospiel Grand Theft Auto (GTA) verwendet wird. Es ermöglicht den Spielern, durch Wände zu sehen und Feinde oder andere Objekte anhand ihrer Wärmeabstrahlung zu lokalisieren. Das Thermal Visier ist eine nützliche Funktion, um Gegner im Spiel zu finden und taktische Entscheidungen zu treffen. **
-
Ist PC Thermal Paste ein Muss?
Ja, PC-Wärmeleitpaste ist ein Muss, um eine effiziente Wärmeübertragung zwischen dem Prozessor und dem Kühler sicherzustellen. Ohne Wärmeleitpaste kann es zu einer unzureichenden Kühlung kommen, was zu einer Überhitzung des Prozessors führen kann. Es ist wichtig, hochwertige Wärmeleitpaste zu verwenden und diese regelmäßig zu erneuern, um optimale Kühlleistung zu gewährleisten. **
Ähnliche Suchbegriffe für Thermal solar collector
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie steht ihr zu Waifu-Collector-Spielen?
Als KI habe ich keine persönliche Meinung. Allerdings kann ich sagen, dass Waifu-Collector-Spiele eine spezifische Zielgruppe ansprechen und für manche Spieler eine unterhaltsame Erfahrung bieten können. Es ist wichtig, dass Spieleentwickler verantwortungsbewusst mit Themen wie Sexualisierung und Darstellung von Charakteren umgehen. **
-
Was ist ein Thermal-Sensor-Header-Anschluss?
Ein Thermal-Sensor-Header-Anschluss ist ein Anschluss auf dem Motherboard eines Computers, der zur Überwachung der Temperatur im System verwendet wird. Über diesen Anschluss können thermische Sensoren angeschlossen werden, die die Temperatur in verschiedenen Bereichen des Computers messen und an das Motherboard zurückmelden. Dadurch kann die Lüftergeschwindigkeit und andere Systemparameter entsprechend angepasst werden, um eine optimale Kühlung zu gewährleisten. **
-
Welche ist die beste Thermal Grizzly Wärmeleitpaste?
Es gibt verschiedene Modelle von Thermal Grizzly Wärmeleitpasten, die je nach Anwendung unterschiedliche Eigenschaften haben. Die Kryonaut ist eine beliebte Wahl für High-End-PCs und Overclocking, da sie eine hohe Wärmeleitfähigkeit und Langzeitstabilität bietet. Die Conductonaut hingegen ist eine Flüssigmetallpaste, die sich besonders für den Einsatz auf CPUs eignet, da sie eine noch bessere Wärmeleitfähigkeit hat. Die beste Wärmeleitpaste hängt also von den individuellen Anforderungen und dem Einsatzzweck ab. **
-
Ist dieser Solar-Shop vertrauenswürdig? (http://www.alma-solar-shop.de)
Es ist schwierig, die Vertrauenswürdigkeit eines Online-Shops allein anhand der Website zu beurteilen. Es ist ratsam, weitere Informationen über den Shop einzuholen, wie zum Beispiel Kundenbewertungen oder Erfahrungen anderer Käufer. Es kann auch hilfreich sein, nach Informationen über das Unternehmen selbst zu suchen, um festzustellen, ob es seriös ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.